Wat betekent dit voor jou?
Bij w43.nl bouwen we websites op ons eigen C#/.NET-platform. De PHP-interpreter, de software waarover deze waarschuwing gaat, voert onze websitecode niet uit. Voor onze eigen site en klantwebsites op dit platform is deze PHP-update dus niet van toepassing.
Dit gaat specifiek over deze PHP-lekken. Gebruik je daarnaast een externe webshop, een los WordPress-blog, een klantenportaal of andere software van een derde partij? Die omgeving kan wel PHP gebruiken en moet door de betreffende leverancier worden beoordeeld. Ook een koppeling kan tijdelijk hinder ondervinden wanneer een externe dienst uit voorzorg offline gaat.
Twijfel je welke omgeving bij w43.nl hoort? Neem contact op; we helpen je bepalen bij welke beheerder je moet zijn.
Wat is er bekend?
De beveiligingsupdates voor CVE-2026-109618 en CVE-2026-109619 zijn beschikbaar. Beide kunnen uitvoering van code op afstand zonder inloggen mogelijk maken. PHP Security Team · update nu.
| PHP | Gerepareerde versie |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Laat je hoster de passende release of een bevestigd gerepareerd distributiepakket installeren. PHP 8.1 en ouder zijn buiten reguliere PHP-ondersteuning: vraag je leverancier naar backports of stap over naar een ondersteunde versie. PHP biedt daarnaast minimale broncodebackports voor 7.4, 8.0 en 8.1. Officieel updateadvies.
Wat is technisch bevestigd?
CVE-2026-109618: bij geheugentekort kan PHP onvolledig geïnitialiseerde verzoekgegevens verkeerd verwerken tijdens het opruimen. Bij Apache mod_php is code-uitvoering aangetoond voordat applicatiecode draait. PHP-FPM is ook vatbaar, al beschrijft dit rapport geen volledige FPM-exploit voor deze fout. De patch verandert de afhandeling van geheugentekort. Technische toelichting: OOM corruption.
CVE-2026-109619: een worker kan verwijzingen naar vrijgegeven geheugen bewaren en bij een volgend verzoek opnieuw gebruiken. De patch ruimt deze achtergebleven toestand op. Misbruik hangt af van applicatie en configuratie; ook voor FPM is een applicatieafhankelijk pad gevalideerd. Technische toelichting: stale global state.
Welke omgevingen lopen risico?
PHP noemt alle installaties die webverzoeken verwerken: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP en LiteSpeed. Het hoogste risico wordt bij mod_php ingeschat. PHP-beveiligingsadvies.
Waarom wordt er over “CVE 10” gesproken?
CVE is een identificatienummer; CVSS is de ernstscore. Beide officiële advisories vermelden CVSS v4.0 9,2: kritiek. De score zegt niet hoeveel websites zijn gehackt. Officiële beoordeling.
Aanvallen en onzekerheden
Patchstack meldt op 21 oktober vanaf 07.34 UTC (09.34 CEST) meldingen van actief misbruik bij meerdere hostingpartners. Dat is een melding van Patchstack, geen bewijs dat iedere PHP-installatie is aangevallen. Patchstack.
Huntress zag op 20 oktober nog geen misbruik in eigen klantomgevingen. Deze bronnen beschrijven verschillende tijdstippen en waarnemingen. Huntress.
De technische advisories zijn nu gepubliceerd. Een aangetoonde exploit in onderzoek is niet hetzelfde als een bevestigde inbraak bij een organisatie. De onderstaande meldingen over misbruik beschrijven eerdere waarnemingen.
Ook de meldingen op 21 oktober verschillen: NOS bericht om 13.13 uur dat het Nederlandse NCSC nog geen actief misbruik heeft gezien, en om 14.07 uur dat de PHP Foundation geen indicatie van actief misbruik meldt. Dat staat naast de meldingen van Cloudflare en Patchstack. De omvang van succesvol misbruik is dus nog onzeker. NOS liveblog · 21-10-2026.
De mogelijke gevolgen van code-uitvoering hangen af van de rechten van het getroffen proces en de inrichting van de server. Denk aan toegang tot applicatiegegevens, wijziging van bestanden of verstoring van de dienstverlening. Een kwetsbaarheid alleen bewijst nog geen datalek.
Wat doet Cloudflare?
Cloudflare CTO Dane Knecht bevestigt dat WAF-regels voor bekende aanvalsvormen beschikbaar zijn, ook voor gratis klanten. Hij meldt vroege aanvallen en aanpassingen van de bescherming zodra nieuwe varianten opduiken. Zijn boodschap: dit is tijdelijke bescherming; installeer de PHP-update. Die is inmiddels beschikbaar.
Cloudflare publiceerde op 21 oktober noodupdates voor de Cloudflare Managed Ruleset en de Cloudflare Free Ruleset. De geraadpleegde releasepagina’s beschrijven regels voor afwijkende verzoekpatronen: bij Managed zowel blokkeren als loggen, bij Free blokkeren. De notities noemen de CVE’s niet expliciet; de koppeling aan deze PHP-waarschuwing komt uit Knechts verklaring. De regels kunnen gedurende de dag wijzigen.
Controleer je daadwerkelijke instellingen: Knecht waarschuwt betalende klanten te controleren of de WAF niet uitstaat en nieuwe regels niet uitsluitend loggen. Cloudflare · WAF configuration. Loggen alleen blokkeert geen aanvraag. Bovendien kan een WAF alleen verkeer beoordelen dat er daadwerkelijk doorheen gaat. Een Cloudflare-abonnement is daarom op zichzelf geen bewijs dat een PHP-omgeving veilig is.
De impact reikt verder dan websites
Ook zonder bevestigde inbraak kan een kwetsbaarheid dienstverlening stilleggen. Organisaties nemen systemen uit voorzorg offline, leveranciers onderbreken diensten en gebruikers kunnen informatie of transacties tijdelijk niet bereiken. Hieronder staan concrete voorbeelden die op 21 oktober werden gemeld of rechtstreeks gecontroleerd.
| Sector | Voorbeelden en gemelde gevolgen |
|---|---|
| Overheid | NOS meldt offline gehaalde websites van MijnOverheid, DigiD, Tweede Kamer, NCSC en Autoriteit Persoonsgegevens. NOS · 21-10-2026. Wij zagen bij DigiD en Logius zelf een melding van tijdelijke onbeschikbaarheid. |
| Gemeenten en provincies | NotuBiz, gebruikt door circa honderd gemeenten, ging offline. NOS · 21-10-2026. NOS meldt gevolgen voor vergaderstreams en documenten in Groningen, Friesland en Gelderland. NOS liveblog · 21-10-2026. |
| Onderwijs en media | NOS noemt systemen in het hoger onderwijs, RTL-site en -app, Tweakers en systemen van ANP. NOS · 21-10-2026. |
| Reizen en sport | NOS meldt ontbrekende actuele vluchtinformatie in de Schiphol-app; de luchthaven verwijst naar haar website. Ook KNVB en enkele voetbalclubs gingen offline. NOS liveblog · 21-10-2026. |
| Webwinkels | XXL Nutrition bevestigt op de eigen website dat de shop uit voorzorg offline is vanwege PHP. Het bedrijf meldt geen aanwijzingen voor misbruik of gelekte gegevens en wil na de update weer openen. |
Meer webshops preventief offline
Extra controle: 21 oktober 2026, 14.50 uur CEST (12.50 UTC). Naast XXL Nutrition toonden de volgende vier webshops bij onze rechtstreekse controle een melding dat zij vanwege de wereldwijde PHP-kwetsbaarheden preventief offline zijn gehaald:
Ook Wimood kondigt een preventieve sluiting aan. In een e-mail aan klanten meldt Wimood dat het zijn website en webshop tijdelijk offline haalt vanwege de kritieke PHP-kwetsbaarheden. In de aankondiging is nog geen tijdstip voor heropening bekend. Bestellen per e-mail blijft mogelijk en het bedrijf blijft telefonisch bereikbaar. Dit is een door Wimood aangekondigde voorzorgsmaatregel, geen melding van een bevestigde inbraak.
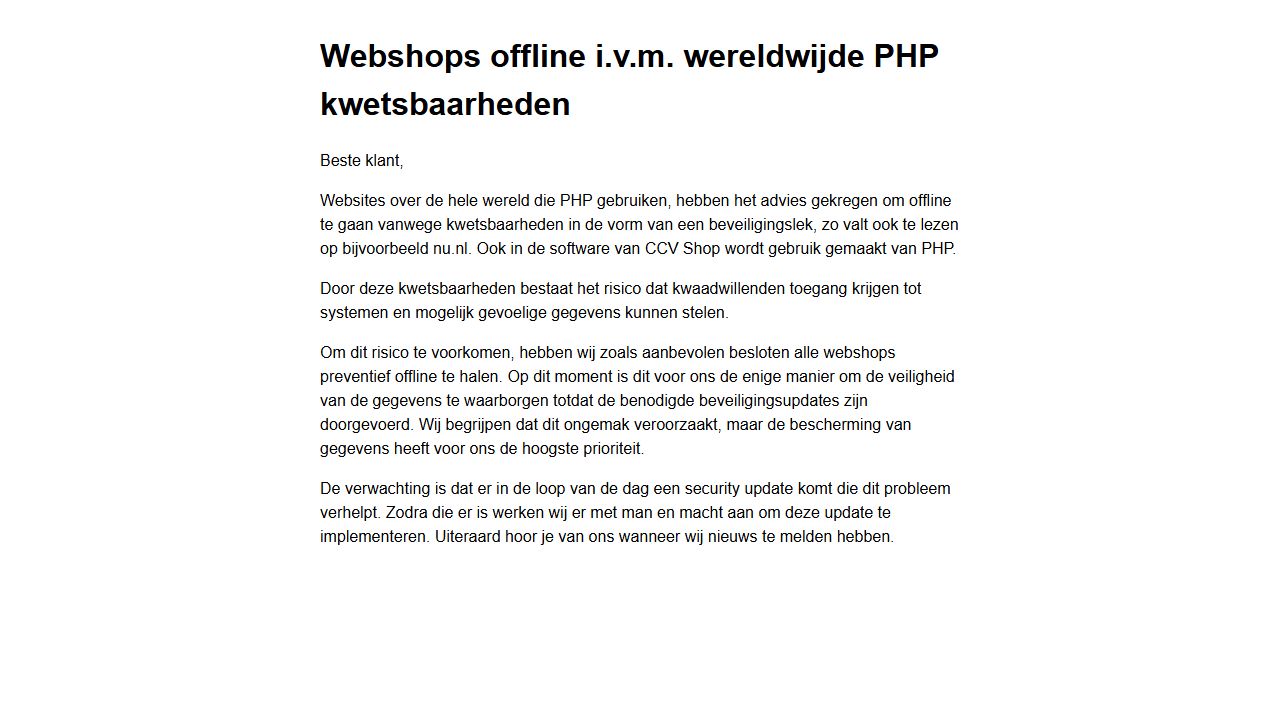
Alle vier gaven een HTTP 503-respons met de toelichting van CCV Shop. Op de eigen statuspagina van CCV Shop staat sinds 12.23 uur CEST dat webshops uit voorzorg zijn uitgeschakeld. Zowel de webshopvoorkant als de onderhoudstool staan als ernstig verstoord vermeld. Dit toont hoe één gedeeld platform meerdere winkels tegelijk kan raken; het is geen telling van alle getroffen winkels en geen bewijs van een inbraak. De beschikbaarheid kan na dit controletijdstip veranderen.
Offline is niet hetzelfde als gehackt. Deze voorbeelden laten verstoring en voorzorg zien. De melding over een publieke website bewijst niet dat alle achterliggende diensten, inlogfuncties of apps ook uitvallen. De precieze beschikbaarheid kan per onderdeel en per moment verschillen.
Hoe groot is de schade?
Uit deze voorbeelden blijkt impact op meerdere sectoren, maar er is nog geen betrouwbaar, gecontroleerd totaal voor getroffen organisaties, succesvolle inbraken, uitvalduur of financiële schade in de geraadpleegde bronnen. Het aantal websites dat PHP gebruikt is evenmin een telling van kwetsbare of gehackte sites.
Voor een webshop kan uitval betekenen dat klanten tijdelijk niet kunnen bestellen. Voor een overheid kan het betekenen dat informatie, documenten of vergaderingen niet toegankelijk zijn. Dat zijn gevolgen voor beschikbaarheid, ook als gegevens intact blijven. Concrete omzetverliezen of aantallen getroffen burgers kunnen we zonder cijfers van de betrokken organisaties niet vaststellen.
Een website op maat, zonder PHP.
Wil je weten wat een website op het C#/.NET-platform van w43.nl voor jouw bedrijf kan betekenen? We bespreken je wensen, bestaande koppelingen en de mogelijkheden om over te stappen.
Bespreek de mogelijkhedenWat moeten PHP-gebruikers doen?
Dit advies is bedoeld voor afzonderlijke PHP-omgevingen, niet als noodzakelijke actie voor je w43.nl-website.
- Inventariseer PHP. Controleer websites, servers, apparaten en software die PHP meeleveren. Begin bij systemen die vanaf internet bereikbaar zijn.
- Werk nu bij. Laat je beheerder de passende gerepareerde versie uit de tabel installeren en bevestigen dat de webomgeving deze daadwerkelijk gebruikt.
- Beperk blootstelling. Kan een kwetsbaar systeem niet tijdig worden bijgewerkt, overweeg dan in overleg met de beheerder tijdelijke isolatie of offline halen.
- Blijf controleren. Monitor verdachte activiteit en volg ook beveiligingsupdates van leveranciers van ingebouwde PHP-componenten.
Deze maatregelen volgen het advies van NCSC UK. Vraag je beheerder na de update om bevestiging welke draaiende PHP-omgeving is bijgewerkt.
Huntress adviseert ongebruikelijke door PHP gestarte processen te onderzoeken. Isoleer verdachte servers en bewaar logs. Een update verwijdert bestaande achterdeuren niet automatisch. Huntress.
Zijn tijdelijke instellingen voldoende?
Nee. De advisories beschrijven instellingen die bepaalde aanvalspaden beperken, maar geen volledige oplossing bieden. Laat wijzigingen aan geheugenlimieten en verzoekverwerking door je beheerder beoordelen; ze kunnen ook de beschikbaarheid beïnvloeden. OOM-maatregelen. Het uitschakelen van sessie-uploadvoortgang of PHP 8.5-foutbacktraces dekt slechts specifieke paden; workers moeten worden herstart. Alleen foutmeldingen verbergen helpt niet. Maatregelen voor achtergebleven toestand.
Veelgestelde vragen
Moet mijn w43.nl-website offline?
Nee, vanwege deze PHP-kwetsbaarheden is dat voor ons C#/.NET-platform niet nodig.
Moet ik mijn wachtwoord wijzigen?
Alleen deze PHP-waarschuwing geeft daar voor je w43.nl-website geen aanleiding toe. Volg apart advies als een andere leverancier een incident meldt.
Is een beveiligingsplugin of WAF genoeg?
Zie filtering niet als vervanging voor een PHP-update. Vraag je leverancier welke bescherming aantoonbaar geldt voor jouw configuratie en beide kwetsbaarheden.
Betekent geen PHP dat een website altijd veilig is?
Nee. Het betekent dat deze specifieke kwetsbaarheden in PHP onze websitecode niet raken. Ook een .NET-platform heeft onderhoud en beveiligingsupdates nodig.
Welke PHP-versie moet ik installeren?
Gebruik de gerepareerde versie voor jouw PHP-tak uit de tabel bij Wat is er bekend?. Vraag bij distributiepakketten je leverancier om bevestiging dat beide CVE’s zijn verholpen.
PHP · beveiligingsrelease en updateadvies · CVE-2026-109618 · CVE-2026-109619
Bronnen
- Cloudflare CTO Dane Knecht
- Cloudflare · WAF configuration
- Cloudflare Managed Ruleset
- Cloudflare Free Ruleset
- NOS · 21-10-2026
- NOS liveblog · 21-10-2026
- XXL Nutrition
- DigiD
- Logius
De patchinformatie is bijgewerkt op het tijdstip bovenaan. De eerdere nieuwsberichten en controles van webshops blijven momentopnamen; heropening is hiermee niet opnieuw gecontroleerd.
Read in EnglishWat heeft jouw website nodig?
Een nieuwe website of een bestaande site die aan vervanging toe is? Vertel w43.nl wat je wilt bereiken. Dan kijken we samen welke aanpak bij jouw bedrijf past.
Neem contact op